nexa
By thread
nexa@server-nexa.polito.it
By month
Messages by month
- ----- 2026 -----
- September
- August
- July
- June
- May
- April
- March
- February
- January
- ----- 2025 -----
- December
- November
- October
- September
- August
- July
- June
- May
- April
- March
- February
- January
- ----- 2024 -----
- December
- November
- October
- September
- August
- July
- June
- May
- April
- March
- February
- January
- ----- 2023 -----
- December
- November
- October
- September
- August
- July
- June
- May
- April
- March
- February
- January
- ----- 2022 -----
- December
- November
- October
- September
- August
- July
- June
- May
- April
- March
- February
- January
- ----- 2021 -----
- December
- November
- October
- September
- August
- July
- June
- May
- April
- March
- February
- January
- ----- 2020 -----
- December
- November
- October
- September
- August
- July
- June
- May
- April
- March
- February
- January
- ----- 2019 -----
- December
- November
- October
- September
- August
- July
- June
- May
- April
- March
- February
- January
- ----- 2018 -----
- December
- November
- October
- September
- August
- July
- June
- May
- April
- March
- February
- January
- ----- 2017 -----
- December
- November
- October
- September
- August
- July
- June
- May
- April
- March
- February
- January
- ----- 2016 -----
- December
- November
- October
- September
- August
- July
- June
- May
- April
- March
- February
- January
- ----- 2015 -----
- December
- November
- October
- September
- August
- July
- June
- May
- April
- March
- February
- January
- ----- 2014 -----
- December
- November
- October
- September
- August
- July
- June
- May
- April
- March
- February
- January
- ----- 2013 -----
- December
- November
- October
- September
- August
- July
- June
- May
- April
- March
- February
- January
- ----- 2012 -----
- December
- November
- October
- September
- August
- July
- June
- May
- April
- March
- February
- January
- ----- 2011 -----
- December
- November
- October
- September
- August
- July
- June
- May
- April
- March
- February
- January
- ----- 2010 -----
- December
- November
- October
- September
- August
- July
- June
- May
- April
- March
- February
- January
- ----- 2009 -----
- December
- November
- October
- September
- August
- July
- June
- May
July 2025
- 41 participants
- 112 messages

R: Re: GDPR could protect us from the AI Act
by Daniela Tafani
Grazie.
La funzione di un sistema è ciò che il sistema fa.
Per far rispettare i diritti già giuridicamente tutelati, non serviva alcun AI Act.
La funzione dell'AI Act è demolire alcuni diritti fondamentali. Non riesce a farlo, per ora, solo perché restano vigenti altre norme,
contro le quali si rivolge ora, con subdoli pretesti, l'attacco.
L'impostazione teleologica è una scelta. Nessun diritto fondamentale sopravvive a un'impostazione teleologica.
Faccio solo un esempio:
entro un'impostazione deontologica, sistemi progettati per farmi fare, tramite tecniche subliminali, ciò che non voglio fare e che non farei se non fossi stata manipolata, sono vietati. Punto.
Entro un'impostazione teleologica, simili sistemi sono vietati solo se causano un danno significativo. Quindi sono leciti se il più forte riesce a sostenere impunemente che li ha costruiti e immessi sul mercato per il nostro bene.
Di seguito la previsione dell'AI Act, che fa propria, ovviamente, la seconda opzione.
Non si tratta di un errore di giudizio:
"Articolo 5
Pratiche di IA vietate
1.
Sono vietate le pratiche di IA seguenti:
a) l'immissione sul mercato, la messa in servizio o l'uso di un sistema di IA che utilizza tecniche subliminali che agiscono
senza che una persona ne sia consapevole o tecniche volutamente manipolative o ingannevoli aventi lo scopo o l'effetto
di distorcere materialmente il comportamento di una persona o di un gruppo di persone, pregiudicando in modo
considerevole la loro capacità di prendere una decisione informata, inducendole pertanto a prendere una decisione che
non avrebbero altrimenti preso, in un modo che provochi o possa ragionevolmente provocare a tale persona, a un'altra
persona o a un gruppo di persone un danno significativo;"
________________________________________
Da: nexa per conto di Giuseppe Attardi
Inviato: giovedì 31 luglio 2025 09:04
Ho sempre sostenuto e contestato direttamente anche a voce con i relatori dell’AI Act, che l’impostazione della norma fosse sbagliata.
Invece di definire dei diritti, come stabilisce la GDPR, indipendentemente dal modo con cui questi diritti possano essere violati, l’AI Act ha un approccio “risk based”, in cui si elencano le applicazioni che producono danni. Questo comporta complicazioni burocratiche come l’introduzione dell’AI Office per mantenere aggiornato l’elenco.
Sono quindi pienamente d’accordo con questa critica:
The AI Act's approach to the protection of fundamental rights is based on a profound
misconception of the law: for the law to protect a right means to protect against the violation of that right, as Mireille Hildebrandt reminds us, and harm is by no means a condition for the violation of a fundamental right. Under the AI Act's harm approach to fundamental rights impact assessment, fundamental rights can be violated with impunity as long as there is no foreseeable harm. Requiring only a risk impact assessment is like being satisfied with asking whether a despot is benevolent or malevolent: freedom, understood as the absence of domination, is lost whatever the answer.
Purtroppo ogni volta che ho sollevato questa obiezione di fronte a dei giuristi, tutti hanno sminuito la questione, dicendo che dietro ogni legge ci sono dei diritti.
Peccato che quei diritti non siano espressi né indicati esplicitamente nell’AI Act.
Quindi come si fa a fare capire questo errore originale di impostazione di una norma che tutti lodano indiscrminatamente?
— GA
> On 30 Jul 2025, at 12:00, nexa-request(a)server-nexa.polito.it wrote:
>
> Send nexa mailing list submissions to
> nexa(a)server-nexa.polito.it
>
> To subscribe or unsubscribe via the World Wide Web, visit
> https://server-nexa.polito.it/cgi-bin/mailman/listinfo/nexa
> or, via email, send a message with subject or body 'help' to
> nexa-request(a)server-nexa.polito.it
>
> You can reach the person managing the list at
> nexa-owner(a)server-nexa.polito.it
>
> When replying, please edit your Subject line so it is more specific
> than "Re: Contents of nexa digest..."
>
>
> Today's Topics:
>
> 1. R: "Stefano Rodotà (appositamente richiamato
> dall’Aldilà mentre giocava a scacchi)" (Daniela Tafani)
>
>
> ----------------------------------------------------------------------
>
> Message: 1
> Date: Wed, 30 Jul 2025 09:27:22 +0000
> From: Daniela Tafani
> To: Giacomo Tesio , "nexa(a)server-nexa.polito.it"
> , 380°
> Subject: [nexa] R: "Stefano Rodotà (appositamente richiamato
> dall’Aldilà mentre giocava a scacchi)"
>
> Buongiorno, 380°,
>
> ________________________________________
> Da: nexa per conto di 380° via nexa
>
>> non me ne vogliano i membri e i sostenitori del GPDP ma
>> l'istituzione è decisamente troppo presa sul serio; dire che le
>> aspettative nei confronti del GPDP sono illusorie è eufemistico.
>
>
> Quando un diritto è sistematicamente violato, le norme e le istituzioni che almeno in parte lo tutelino
> dovrebbero forse essere prese più sul serio, non meno (anche se capisco il senso della tua nota).
>
> E trovo eloquente il fatto che le prenda molto sul serio chi si sobbarca la fatica di lavorare per cancellarle.
> Ne ho scritto qui:
>
> GDPR could protect us from the AI Act. That's why it's under attack
>
>
> Un caro saluto,
> Daniela
>
July 31, 2025
R: R: "Stefano Rodotà (appositamente richiamato dall’Aldilà mentre giocava a scacchi)"
by Daniela Tafani
Buonasera, 380°,
-------------
Da: 380°
Inviato: Giovedì, 31 Luglio, 2025 18:52
> 2. siccome la violazione dei dati personali è _causata_ solo e_soltanto_ da carenze di tipo tecnico nel combinato disposto
> Internet+Software, la soluzione può essere solo _tecnica_, tipo https://www.gnunet.org/en/
> ..epperò i nostri governanti (o meglio, i nostri amministratori) _vogliono_ il controllo totale su tutto ciò che fanno i suddit... ops, cittadini
Grazie, mi hai ricordato queste righe di Assange:
"The universe believes in encryption.
It is easier to encrypt information than it is to decrypt it. [....]
In this way, people can oppose their will to that of a fully mobilized superpower and win.
Encryption is an embodiment of the laws of physics, and it does not listen to the bluster of states, even transnational surveillance dystopias.
It isn’t obvious that the world had to work this way. But somehow the universe smiles on encryption.
Cryptography is the ultimate form of non-violent direct action."*
Donde l'attuale instancabile attacco alla crittografia e il rovesciamento del motto
"Privacy for the weak, transparency for the powerful".
Buona serata,
Daniela
*
Assange, J., Appelbaum, J., Müller-Maguhn, A., & Zimmermann, J.
(2012). Cypherpunks: Freedom and the future of the internet. New
York: OR Books.
July 31, 2025

Re: [nexa] Blocco all’HTML
by 380°
Buonasera Giuseppe,
ho aggiunto ai destinatari anche l'owner della lista così è più facile
che riceva il messaggio e possa eventualente commentare.
Ho verificato che ora l'archivio della mailing list è tornato online,
olè!
On Thu, Jul 31 2025, Giuseppe Attardi wrote:
> A me capita di frequente, ma vedo succede anche ad altri, che il
> contenuto di un messaggio venga “scrubbed” perché contiene HTML e
> girato come attachment.
Immagino che tu ti riferisca a come vengono archiviati i messaggi su
https://server-nexa.polito.it/pipermail/nexa/ e non a come vengono
visualizzati nei singoli MUA
> Quando apro l’attachment (quando va bene, in questi giorni mi dà Error
> 404), mi spara una tonnellata di HTML pieno di tag in cui il testo,
> che magari sono poche righe, è totalmente indecifrabile.
Sì, questo succede perché nell'attuale configurazione del server Mailman
di Nexa è impostato il filtro sul HTML, che viene "scartavetrato" via.
> Ciò succede involontariamente, perché ormai oggi tutti i mail reader
> usano HTML come formato. Se si fa un cut/paste di un testo
> apparentemente innocuo, anche solo di un link, tutto il messaggio
> viene trasformato in HTML, senza che uno se ne renda conto.
>
> Ormai qualunque lettore di posta è in grado di interpretare HTML,
> quindi direi che la restrizione sia obsoleta e non vedo ragioni per
> continuare a bandirlo.
L'HTML _non_ è "bandito" dai messaggi che circolano in lista, per
esempio il recente messaggio di Giudo Scorza, quello con Message-Id:
0C10855E-39CA-4258-A13A-098938D9D357(a)guidoscorza.it è stato inviato a
tutti gli iscritti in (solo) HTML e tutti lo leggiamo senza problemi sul
nostro MUA
...però nell'archivio della lista c'è solo la versione "scartavetrata":
https://server-nexa.polito.it/pipermail/nexa/2025-July/054678.html
> Vorrei quindi fare una richiesta ufficiale ai gestori della lista nexa
> perché eliminino questo limite.
No, per favore!
Questo limite, ovvero quello di "scartavetrare" l'HTML negli archivi è
_molto_ sensato.
L'HTML potrebbe contenere attacchi di sicurezza e quindi è assai
consigliabile che siano "scartavetrati" [1]
> Per tenere conto di chi usa lettori di puro testo, si può sempre fare
> alla rovescia, ossia mettere un link alla pagina web del messaggio per
> poterlo leggere con un browser.
Ma anche no, grazie! Io vorrei continuare a leggere le email della
lista nel mio MUA senza dover usare un browser ;-)
Il fatto è che i messaggi archiviati si vedono male, tipo quello di
Scorza citato sopra, solo perché il MUA è stato configurato male: oggi
come oggi tutti i MUA _devono_ inviare le email in formato
multipart/alternative con dentro sia la versione text/plain che la
versione text/html (se proprio proprio non se ne può fare a meno)
Il "problema" c'è solo negli archivi e _solo_ per i messaggi che sono
inviati solo in HTML, senza la parte text/plain
Sì perché i messaggi multipart/alternative si leggono benissimo anche
negli archivi, tipo:
https://server-nexa.polito.it/pipermail/nexa/2025-July/054654.html
> Chi è d’accordo, risponda con un semplice +1.
No no, totale disaccordo! :-)
Innanzi tutto le email HTML sono un serio problema di sicurezza [1]
In secondo luogo, l'uso dell'HTML per comporre le email non aggiunge
nulla, anzi rischia di invogliare qualche utente a comporre i suoi
messaggi usando il colore rosso per rispondere (ehrm...) :-O
Piuttosto, approfitto di questo thread per fare un accorato appello ad
utilizzare solo email in puro testo, che è molto meglio!
Per approfondimenti: https://useplaintext.email/
In particolare "Why is plain text better than HTML?":
https://useplaintext.email/#why-plaintext
Saluti, 380°
[1] il casino sta nel mix tra HTML, CSS e Javascript
https://www.techradar.com/news/html-attachments-are-more-of-a-security-risk…
https://cybersecuritynews.com/html-functions-exploited-to-bypass-email-secu…
https://www.schneier.com/blog/archives/2024/04/security-vulnerability-of-ht…
--
380° (lost in /traslation/)
«Welcome to the chaos of the times
If you go left and I go right
Pray we make it out alive
This is Karmageddon»
July 31, 2025
Re: [nexa] R: "Stefano Rodotà (appositamente richiamato dall’Aldilà mentre giocava a scacchi)"
by 380°
Buonasera Daniela,
On Wed, Jul 30 2025, Daniela Tafani wrote:
> Buongiorno, 380°,
>
> Da: nexa per conto di 380° via nexa
>
>> non me ne vogliano i membri e i sostenitori del GPDP ma
>> l'istituzione è decisamente troppo presa sul serio; dire che le
>> aspettative nei confronti del GPDP sono illusorie è eufemistico.
>
> Quando un diritto è sistematicamente violato, le norme e le
> istituzioni che almeno in parte lo tutelino dovrebbero forse essere
> prese più sul serio, non meno (anche se capisco il senso della tua
> nota).
Sì anche io capisco bene il senso della tua riflessione, ma:
1. ho completamente perso fiducia nelle istituzioni... e non è neanche
colpa loro poverine, diciamo che è sempre più evidente che gli
_squilibri_ di potere e la sovranità palesemente limitata rende il tutto
un "gioco" pesantemente _truccato_
2. siccome la violazione dei dati personali è _causata_ solo e
_soltanto_ da carenze di tipo tecnico nel combinato disposto
Internet+Software, la soluzione può essere solo _tecnica_, tipo
https://www.gnunet.org/en/
Sono ripetitivo lo so, ma finché esisto... _insisto_ :-)
> E trovo eloquente il fatto che le prenda molto sul serio chi si
> sobbarca la fatica di lavorare per cancellarle. Ne ho scritto qui:
>
> GDPR could protect us from the AI Act. That's why it's under attack
> <https://zenodo.org/records/14002329>
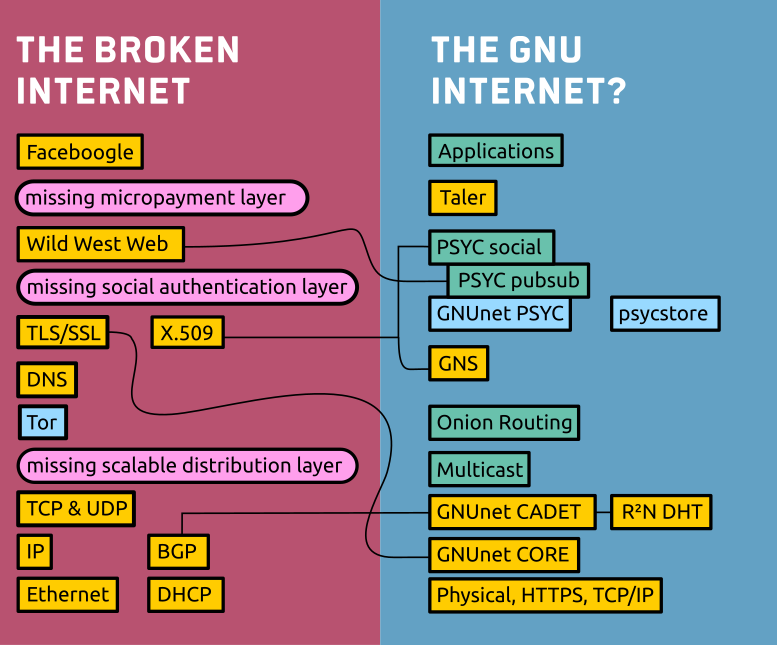
Sì capisco, ma spero che sia chiaro anche a te, come lo è a me, che _se_
Internet fosse sostituita con una infrastruttura seria [1] _anche_ il
problema dell'utilizzo dei dati per il «derivative of a surveillance
business model» (bella definizione!) rappresentato dalla "AI" sarebbe
_risolto_ in partenza.
Cioè, lo dico in un altro modo: il GDPR e la GPDP sarebbero inutili. Non
è un'iperbole.
...epperò i giuristi e tutto l'indotto, in questo specifico campo della
giurisprudenza, sarebbero praticamente disoccupati [2] :-(
...epperò i nostri governanti (o meglio, i nostri amministratori)
_vogliono_ il controllo totale su tutto ciò che fanno i suddit... ops,
cittadini
Ovviamente è sempre tutto solo per la nostra sicurezza e quella dei
nostri figli, vero?
Un caro saluto, 380°
[1] https://secushare.org/img/stack-comparison.png
[2] a meno che diventino giuristi in grado di analizzare il codice
sorgente del software... che sarebbe davvero un lavoro _spettacolare_!
--
380° (lost in /traslation/)
«Welcome to the chaos of the times
If you go left and I go right
Pray we make it out alive
This is Karmageddon»
July 31, 2025
China summons chip giant Nvidia over alleged security risks
by 380°
Buonasera,
questo significa (anche) che è _praticamente ovvio_ che una discreta
quantità di "chip" [1] esportati in EU siano dotati di tracking e
backdoors :-O [2]
https://english.almayadeen.net/news/technology/china-summons-chip-giant-nvi…>
«China summons chip giant Nvidia over alleged security risks»
--8<---------------cut here---------------start------------->8---
China questions Nvidia over security risks in H20 AI chips sold to the
Chinese market, raising concerns amid the ongoing US-China tech
rivalry.
Chinese authorities summoned US tech giant Nvidia on Thursday over
serious security concerns related to its H20 artificial intelligence
(AI) chips, as tensions escalate in the ongoing technological standoff
between Beijing and Washington.
The Cyberspace Administration of China (CAC), the country's top
internet regulator, announced it had engaged Nvidia in discussions
following the discovery of potential vulnerabilities and backdoors in
its H20 chips, a version specifically developed for the Chinese
market.
The CAC issued a public statement on social media confirming that
Nvidia was asked to explain the security risks tied to the H20 chips
and to submit relevant technical documentation for review.
The chips, [designed with downgraded capabilities to comply with US
export restrictions], have now become a flashpoint in the broader
debate over Nvidia H20 chip security. "The company has been asked to
explain the security risks of vulnerabilities and backdoors in its H20
chips sold to China and submit relevant supporting materials," the
statement read.
Chinese regulators cited reports from US experts, noting that location
tracking and remote shutdown [technologies for Nvidia's AI chips] "are
already matured."
[designed with downgraded capabilities to comply with US export
restrictions]
<https://english.almayadeen.net/news/technology/nvidia-ai-chips-repair-indus…>
[technologies for Nvidia's AI chips] <file:Nvidia’s%20AI%20chips>
1.1 Nvidia's return to the Chinese market draws scrutiny
────────────────────────────────────────────────────────
Earlier this month, Nvidia [said it would resume H20 sales in China]
after the US government signaled it would lift some of the licensing
restrictions that had previously blocked such exports.
The H20 chip is a less powerful version of Nvidia's top-tier AI
processors, created to meet US regulatory thresholds while preserving
a foothold in the lucrative Chinese AI sector.
However, renewed concerns from both sides of the Pacific have
[reignited debates over AI chip export] controls and national security
implications. Nvidia, based in California, has found itself
increasingly caught between Washington's containment strategy and
Beijing's push for technological sovereignty.
As part of tightening US-China tech tensions, American lawmakers have
proposed requiring Nvidia and other AI chipmakers to embed location
tracking and remote-disable features into their products.
While the proposals are framed as safeguards against unauthorized use,
Beijing views such measures as potential vectors for foreign
surveillance and control, particularly when implemented in
semiconductors destined for Chinese infrastructure or research
facilities.
The CAC's summons of Nvidia appears to be part of a broader effort to
assert Chinese data and cyber sovereignty as foreign technology
continues to play a role in sensitive sectors.
[said it would resume H20 sales in China]
<https://english.almayadeen.net/news/politics/nvidia-cleared-to-resume-ai-ch…>
[reignited debates over AI chip export]
<https://english.almayadeen.net/news/politics/nvidia-cleared-to-resume-ai-ch…>
--8<---------------cut here---------------end--------------->8---
Saluti, 380°
[1] che poi tecnicamente sono dei veri e propri SoC (system on chip): si
capisce la differenza vero?!?
[2] per un esempio si veda alla voce "Intel Management Engine":
https://en.wikipedia.org/wiki/Intel_Management_Engine#Security_vulnerabilit…
https://en.wikipedia.org/wiki/Intel_Management_Engine#Assertions_that_ME_is…
https://en.wikipedia.org/wiki/Intel_Management_Engine#By_Google
--
380° (lost in /traslation/)
«Welcome to the chaos of the times
If you go left and I go right
Pray we make it out alive
This is Karmageddon»
July 31, 2025

Re: [nexa] Blocco all’HTML
by Marco Fioretti
On July 31, 2025 at 8:43 AM, "Giuseppe Attardi" <attardi(a)di.unipi.it> wrote:
> A me capita di frequente, ma vedo succede anche ad altri, che il contenuto di un messaggio venga “scrubbed” perché contiene HTML e girato come attachment.
NON sono affatto sicuro di aver capito bene cosa si intende per "scrubbed" in questo caso, ma non potrebbe essere una malconfigurazione specifica del server di questa specifica lista, cioe' qualcosa di risolvibile a monte?
A parte questo, -1 per me. L'email e' lo standard di messaggistica piu' aperto e interoperabile (= piu' AVANZATO) che abbiamo, piu' semplici sono i messaggi, piu' e' facile, per dirne solo una, fare ricerche all'interno di archivi.
Marco
July 31, 2025

An internet privacy expert has said she was called a “paedo” during a UK Government meeting after raising concerns about the Online Safety Act
by Fabio Alemagna
The legislation, which came into force on July 25, mandates that websites
verify users’ age – often using facial recognition or photo ID – before
granting access to adult content such as pornography, violence, or material
on self-harm and eating disorders.
Heather Burns, a tech policy specialist and author of Understanding Privacy
<https://heatherburns.tech/book/>, told The National the UK Government and
Ofcom had been on a “full-scale media blitz … really hammering down on the
lines that this is about children and it's about pornography”.
However, she said: “It's not. It applies to any service provider anywhere
in the world whose services could theoretically be accessed in Britain. It
applies to a bare minimum of, the last figure I saw was 60,000 companies.
“What we're seeing over the past week is six years of narratives collapsing
into reality in real time.”
Burns warned of threats to journalism and freedom of information, noting
that sites like Reddit have begun age-checking users accessing “things like
forums about war crimes in Gaza <https://www.thenational.scot/topics/Gaza/>
and Ukraine <https://www.thenational.scot/topics/ukraine/>”.
“This is escalating quickly,” she added. “We're one week in and platforms
are censoring news content – because they have to.
“I think we're going to see more journalistic content blocked or age
restricted before we get a resolution here, and that's scary.”
The issue has seen Wikipedia launch a court case
<https://www.courthousenews.com/wikipedia-seeks-to-shield-contributors-from-…>
against
the UK Government because, Burns explained, “they've been thrown into
Category One compliance requirements, which is full-fat, full-on, on the
grounds that Wikipedia has articles about self-harm, suicide, and eating
disorders”.
“If young people can't find straightforward, factual, curated information
on an encyclopaedia, where are they going to go? They're going to go to the
really nasty places you wouldn't want any child looking at.”
She added: “History tells us that it's never a good idea when governments
start demanding censorship of encyclopaedias.”
Continua a leggere qui:
https://www.thenational.scot/news/25354060.tech-expert-called-paedo-home-of…
July 31, 2025

Re: [nexa] GDPR could protect us from the AI Act
by abregni
Ciao, Giuseppe.
Non si possono correggere gli errori di impostazione, quando il problema
da "cognitivo" (e aperto a discussione) diventa "sociale" (con correlate
emotività, nonché "pensiero di massa").
E' bastato che un markettaro ebete, dopo le bolle di Internet, delle
cripto e dei subprime, chiamasse "AI" dei "confezionatori di testi" per
fare nascere frenesia in ogni dove, e un'altra bolla non richiesta (a
cominciare dagli articoli, i libri, le discussioni, le "magnifiche sorti
progressive" e dall'altra parte le paure).
Come il vaso di Pandora, una volta aperto, non lo puoi richiudere, così
le bolle delle follie dilagano senza possibilità di controllo (versione
più tragica del vecchio detto "la menzogna / fake news ha già fatto il
giro del mondo, quando la verità si è appena allacciata le scarpe").
Tu inviti a riconoscere / valutare / discutere un errore concettuale,
che l'onda del pensiero mainstream neanche si accorge che esista. Parli
di una vongola nella sabbia, mentre sopra passa uno tsunami...
Fai benissimo a dire la tua, e io posso anche concordare, ma i fenomeni
di massa -- con gli agitatori dietro -- non mi pare li abbia mai fermati
nessuno. NEMMENO la prova dei danni.
Abbracci.
Il 2025-07-31 09:04 Giuseppe Attardi ha scritto:
> Ho sempre sostenuto e contestato direttamente anche a voce con i
> relatori dell’AI Act, che l’impostaziine della norma fosse sbagliata.
> Invece di definire dei diritti, come stabilisce la GDPR,
> indipendentemente dal modo con cui questi diritti possano essere
> violati, l’AI Act ha un approccio “risk based”, in cui si elencano le
> applicazioni che producono danni. Questo comporta complicazioni
> burocratiche come l’introduzione dell’AI Office per mantenere
> aggiornato l’elenco.
>
> Sono quindi pienamente d’accordo con questa critica:
>
> The AI Act's approach to the protection of fundamental rights is based
> on a profound
> misconception of the law: for the law to protect a right means to
> protect against the violation of that right, as Mireille Hildebrandt
> reminds us, and harm is by no means a condition for the violation of a
> fundamental right. Under the AI Act's harm approach to fundamental
> rights impact assessment, fundamental rights can be violated with
> impunity as long as there is no foreseeable harm. Requiring only a risk
> impact assessment is like being satisfied with asking whether a despot
> is benevolent or malevolent: freedom, understood as the absence of
> domination, is lost whatever the answer.
>
> Purtroppo ogni volta che ho sollevato questa obiezione di fronte a dei
> giuristi, tutti hanno sminuito la questione, dicendo che dietro ogni
> legge ci sono dei diritti.
> Peccato che quei diritti non siano espressi né indicati esplicitamente
> nell’AI Act.
>
> Quindi come si fa a fare capire questo errore originale di impostazione
> di una norma che tutti lodano indiscrminatamente?
>
> — GA
>
>> On 30 Jul 2025, at 12:00, nexa-request(a)server-nexa.polito.it wrote:
>>
>> Send nexa mailing list submissions to
>> nexa(a)server-nexa.polito.it
>>
>> To subscribe or unsubscribe via the World Wide Web, visit
>> https://server-nexa.polito.it/cgi-bin/mailman/listinfo/nexa
>> or, via email, send a message with subject or body 'help' to
>> nexa-request(a)server-nexa.polito.it
>>
>> You can reach the person managing the list at
>> nexa-owner(a)server-nexa.polito.it
>>
>> When replying, please edit your Subject line so it is more specific
>> than "Re: Contents of nexa digest..."
>>
>>
>> Today's Topics:
>>
>> 1. R: "Stefano Rodotà (appositamente richiamato
>> dall’Aldilà mentre giocava a scacchi)" (Daniela Tafani)
>>
>>
>> ----------------------------------------------------------------------
>>
>> Message: 1
>> Date: Wed, 30 Jul 2025 09:27:22 +0000
>> From: Daniela Tafani <daniela.tafani(a)unipi.it>
>> To: Giacomo Tesio <giacomo(a)tesio.it>, "nexa(a)server-nexa.polito.it"
>> <nexa(a)server-nexa.polito.it>, 380° <g380(a)biscuolo.net>
>> Subject: [nexa] R: "Stefano Rodotà (appositamente richiamato
>> dall’Aldilà mentre giocava a scacchi)"
>>
>> Buongiorno, 380°,
>>
>> ________________________________________
>> Da: nexa per conto di 380° via nexa
>>
>>> non me ne vogliano i membri e i sostenitori del GPDP ma
>>> l'istituzione è decisamente troppo presa sul serio; dire che le
>>> aspettative nei confronti del GPDP sono illusorie è eufemistico.
>>
>>
>> Quando un diritto è sistematicamente violato, le norme e le
>> istituzioni che almeno in parte lo tutelino
>> dovrebbero forse essere prese più sul serio, non meno (anche se
>> capisco il senso della tua nota).
>>
>> E trovo eloquente il fatto che le prenda molto sul serio chi si
>> sobbarca la fatica di lavorare per cancellarle.
>> Ne ho scritto qui:
>>
>> GDPR could protect us from the AI Act. That's why it's under attack
>> <https://zenodo.org/records/14002329>
>>
>> Un caro saluto,
>> Daniela
>>
July 31, 2025

Re: [nexa] Blocco all’HTML
by Andrea Trentini
-1 (MENO UNO!!!)
io bandirei in toto HTML dalle mail, se possibile metterei proprio un ban automatico a chi invia in
HTML...
(e su Thunderbird mi è capitato di sbagliare config e inviare in HTML per poi scoprire che il mio
quoting veniva "sminchiato" (TM) e il destinatario vedeva un messaggio apparentemente vuoto)
On 31/07/2025 08:43, Giuseppe Attardi wrote:
> A me capita di frequente, ma vedo succede anche ad altri, che il contenuto di un messaggio venga “scrubbed” perché contiene HTML e girato come attachment.
> Quando apro l’attachment (quando va bene, in questi giorni mi dà Error 404), mi spara una tonnellata di HTML pieno di tag in cui il testo, che magari sono poche righe, è totalmente indecifrabile.
>
> Ciò succede involontariamente, perché ormai oggi tutti i mail reader usano HTML come formato. Se si fa un cut/paste di un testo apparentemente innocuo, anche solo di un link, tutto il messaggio viene trasformato in HTML, senza che uno se ne renda conto.
>
> Ormai qualunque lettore di posta è in grado di interpretare HTML, quindi direi che la restrizione sia obsoleta e non vedo ragioni per continuare a bandirlo.
>
> Vorrei quindi fare una richiesta ufficiale ai gestori della lista nexa perché eliminino questo limite.
> Per tenere conto di chi usa lettori di puro testo, si può sempre fare alla rovescia, ossia mettere un link alla pagina web del messaggio per poterlo leggere con un browser.
>
> Chi è d’accordo, risponda con un semplice +1.
>
> Grazie
>
> Giuseppe Attardi
--
Andrea Trentini ⠠⠵ - http://atrent.it - public key ID: 0xA7A91E3B - Dip.to di Informatica -
Università degli Studi di Milano
Cittadinanza Digitale e Tecnocivismo -
https://www.ledizioni.it/prodotto/cittadinanza-digitale-tecnocivismo -
https://edizionithemis.it/catalogo/digitale-e-societa/dal-tecnocivismo-alla…
Sistemi Embedded -
https://www.ledizioni.it/prodotto/a-carraturo-a-trentini-sistemi-embedded-t…
July 31, 2025

Re: [nexa] GDPR could protect us from the AI Act
by Giuseppe Attardi
Ho sempre sostenuto e contestato direttamente anche a voce con i relatori dell’AI Act, che l’impostaziine della norma fosse sbagliata.
Invece di definire dei diritti, come stabilisce la GDPR, indipendentemente dal modo con cui questi diritti possano essere violati, l’AI Act ha un approccio “risk based”, in cui si elencano le applicazioni che producono danni. Questo comporta complicazioni burocratiche come l’introduzione dell’AI Office per mantenere aggiornato l’elenco.
Sono quindi pienamente d’accordo con questa critica:
The AI Act's approach to the protection of fundamental rights is based on a profound
misconception of the law: for the law to protect a right means to protect against the violation of that right, as Mireille Hildebrandt reminds us, and harm is by no means a condition for the violation of a fundamental right. Under the AI Act's harm approach to fundamental rights impact assessment, fundamental rights can be violated with impunity as long as there is no foreseeable harm. Requiring only a risk impact assessment is like being satisfied with asking whether a despot is benevolent or malevolent: freedom, understood as the absence of domination, is lost whatever the answer.
Purtroppo ogni volta che ho sollevato questa obiezione di fronte a dei giuristi, tutti hanno sminuito la questione, dicendo che dietro ogni legge ci sono dei diritti.
Peccato che quei diritti non siano espressi né indicati esplicitamente nell’AI Act.
Quindi come si fa a fare capire questo errore originale di impostazione di una norma che tutti lodano indiscrminatamente?
— GA
> On 30 Jul 2025, at 12:00, nexa-request(a)server-nexa.polito.it wrote:
>
> Send nexa mailing list submissions to
> nexa(a)server-nexa.polito.it
>
> To subscribe or unsubscribe via the World Wide Web, visit
> https://server-nexa.polito.it/cgi-bin/mailman/listinfo/nexa
> or, via email, send a message with subject or body 'help' to
> nexa-request(a)server-nexa.polito.it
>
> You can reach the person managing the list at
> nexa-owner(a)server-nexa.polito.it
>
> When replying, please edit your Subject line so it is more specific
> than "Re: Contents of nexa digest..."
>
>
> Today's Topics:
>
> 1. R: "Stefano Rodotà (appositamente richiamato
> dall’Aldilà mentre giocava a scacchi)" (Daniela Tafani)
>
>
> ----------------------------------------------------------------------
>
> Message: 1
> Date: Wed, 30 Jul 2025 09:27:22 +0000
> From: Daniela Tafani <daniela.tafani(a)unipi.it>
> To: Giacomo Tesio <giacomo(a)tesio.it>, "nexa(a)server-nexa.polito.it"
> <nexa(a)server-nexa.polito.it>, 380° <g380(a)biscuolo.net>
> Subject: [nexa] R: "Stefano Rodotà (appositamente richiamato
> dall’Aldilà mentre giocava a scacchi)"
>
> Buongiorno, 380°,
>
> ________________________________________
> Da: nexa per conto di 380° via nexa
>
>> non me ne vogliano i membri e i sostenitori del GPDP ma
>> l'istituzione è decisamente troppo presa sul serio; dire che le
>> aspettative nei confronti del GPDP sono illusorie è eufemistico.
>
>
> Quando un diritto è sistematicamente violato, le norme e le istituzioni che almeno in parte lo tutelino
> dovrebbero forse essere prese più sul serio, non meno (anche se capisco il senso della tua nota).
>
> E trovo eloquente il fatto che le prenda molto sul serio chi si sobbarca la fatica di lavorare per cancellarle.
> Ne ho scritto qui:
>
> GDPR could protect us from the AI Act. That's why it's under attack
> <https://zenodo.org/records/14002329>
>
> Un caro saluto,
> Daniela
>
July 31, 2025